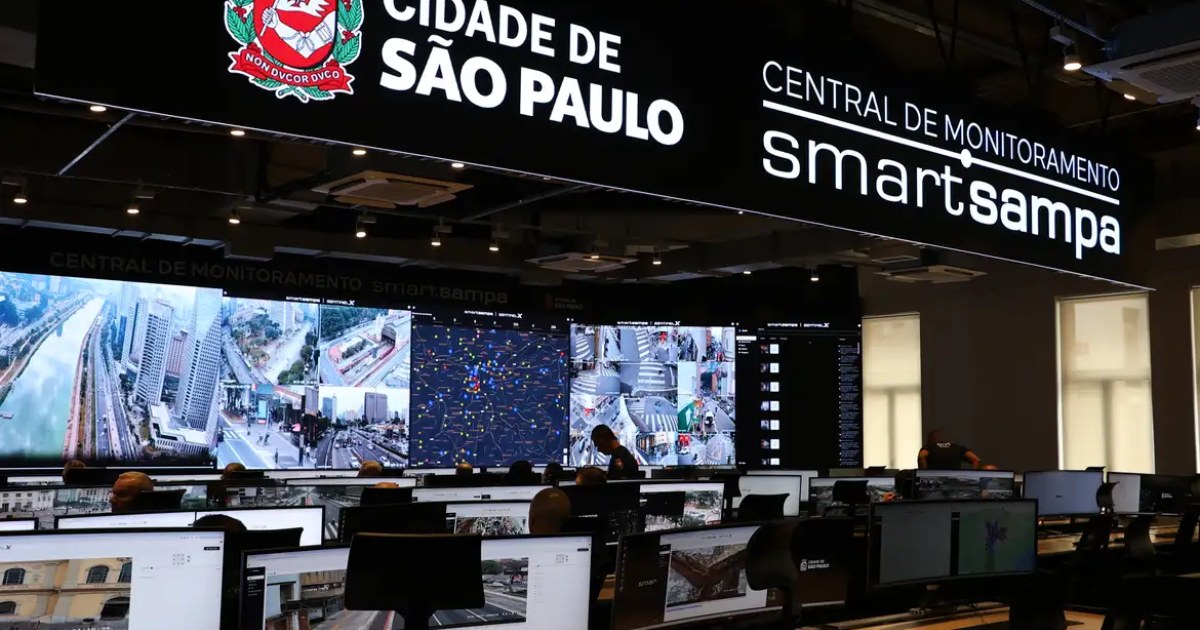
Credenciais de acesso, dados cadastrais de agentes de segurança e orientações para replicar a interface do Smart Sampa permaneceram expostos em um repositório público por aproximadamente 11 meses, segundo o Conselho Nacional de Direitos Humanos (CNDH). O órgão afirma que a falha permitiu o acesso de terceiros não autorizados ao sistema de videomonitoramento da Prefeitura de São Paulo.
O problema foi revelado pelo portal UOL em 20 de outubro. De acordo com a reportagem citada pelo conselho, estavam disponíveis 181 logins e senhas de usuários, além de informações cadastrais de mais de 6 mil agentes de segurança.
Imagens e cadastros poderiam ser consultados
Conforme o CNDH, o material exposto permitia consultar imagens de mais de 58 mil câmeras. Entre os locais monitorados estavam creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial.
O conselho também afirma que era possível acessar cadastros de pessoas físicas, com informações como CPF, nome e placa de veículos, e inserir dados na plataforma. Na avaliação do órgão, a ausência de autenticação em duas etapas e o uso de senhas dedutíveis contribuíram para colocar em risco dados de agentes de segurança e imagens de espaços públicos.
“Durante 11 meses, quem tivesse as credenciais poderia observar a cidade e localizar pessoas determinadas”, informou o CNDH. O conselho acrescentou que poderiam ter sido rastreados trajetos de policiais, guardas civis e policiais penais entre bases e residências, além da rotina de militares das Forças Armadas. Também citou possíveis riscos ao trabalho de advogados e jornalistas, incluindo o sigilo profissional e da fonte.
Conselho relaciona caso a resolução própria
O CNDH sustenta que o funcionamento do sistema contrariou regras previstas na Resolução CNDH nº 17/2025, que trata do uso de tecnologias de reconhecimento facial em espaços públicos dos estados e do Distrito Federal.
Segundo o órgão, a manutenção de credenciais ativas e vulneráveis, sem autenticação em dois fatores durante o período citado, contrariaria a obrigação de segurança prevista no artigo 3º, parágrafo 1º. O conselho também afirma que credenciais previsíveis e compartilhadas prejudicariam a identificação individualizada dos acessos, em desacordo com o artigo 4º, inciso V.
Outra alegação é de que a descoberta da exposição pela imprensa, e não pelos controles do sistema, indicaria ausência da supervisão prevista no artigo 4º, inciso VIII. Essas são avaliações apresentadas pelo próprio CNDH na comunicação sobre o caso.
Pedidos foram encaminhados ao Ministério Público
O conselho informou que comunicará o ocorrido ao Ministério Público do Estado de São Paulo (MPSP) e ao Ministério Público Federal. A recomendação inclui a instauração de inquérito civil e o ajuizamento de ação civil pública contra o município.
Em notificação dirigida ao MPSP, o CNDH pediu a suspensão do uso do Smart Sampa, a preservação dos registros do sistema e a reparação por danos morais coletivos relacionados a direitos difusos e coletivos.
Até a publicação da informação pela Agência Brasil Direitos Humanos, não havia confirmação sobre a adoção dessas medidas, a suspensão do programa ou a abertura dos procedimentos recomendados. A Prefeitura de São Paulo foi procurada para se manifestar, mas não havia respondido até aquele momento. Também não foram apresentados, na divulgação, dados sobre eventual identificação dos acessos, resultados de apurações ou prazo para as providências solicitadas.
Fonte: Agência Brasil Direitos Humanos.
Foto distribuída pela Agência Brasil Direitos Humanos